Une automatisation qui traite des données personnelles doit respecter le RGPD : une base légale pour chaque usage, seulement les données utiles, une durée de conservation fixée, des sous-traitants encadrés par contrat et les droits des personnes respectés. Documentez chaque scénario dans votre registre des traitements avant de le mettre en service.
Pourquoi le RGPD concerne-t-il vos automatisations ?
Le RGPD (règlement général sur la protection des données) s’applique dès qu’une entreprise traite des données sur des personnes : clients, prospects, salariés. Une automatisation qui lit un formulaire, met à jour un CRM ou envoie un email fait un traitement de données.
Il vous oblige à savoir ce que vos outils font avec les informations. Cet article donne les règles de base. Il ne remplace pas un avis juridique : pour un cas particulier, adressez-vous à un juriste ou à votre délégué à la protection des données.
Quelles données personnelles passent par vos outils ?
Une automatisation courante manipule souvent :
- le nom, l’email et le téléphone d’un prospect qui remplit un formulaire ;
- l’historique d’échanges stocké dans le CRM ;
- les factures et leurs coordonnées, quand elles sont lues par un outil ;
- les messages envoyés à un agent IA, qui peuvent contenir des informations sur des personnes.
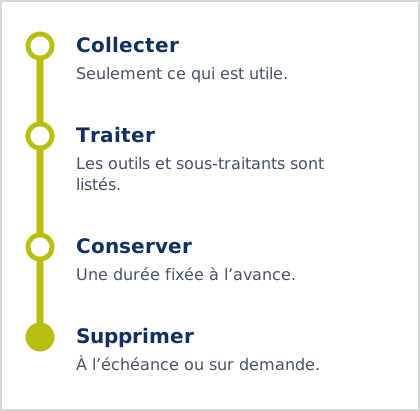
Pour chaque scénario, posez-vous quatre questions : quelle donnée, pour quoi faire, chez qui elle passe, combien de temps elle reste.
Quelles sont les cinq règles à appliquer ?
1. Une base légale pour chaque usage
Chaque traitement repose sur une base légale : consentement, exécution d’un contrat, obligation légale, intérêt légitime, entre autres. Pour une relance de devis à un client existant, l’exécution du contrat ou l’intérêt légitime sont fréquents. Pour une newsletter, le consentement est souvent nécessaire.
2. Seulement les données utiles
Ne collectez et ne transmettez à un outil que ce qui sert la tâche. Un scénario de relance n’a pas besoin de la date de naissance du client.
3. Une durée de conservation fixée
Décidez à l’avance combien de temps chaque donnée reste dans chaque outil, puis supprimez-la à l’échéance. Un scénario peut s’en charger.
4. Des sous-traitants encadrés
Les éditeurs de vos outils (CRM, messagerie, automatisation, modèle d’IA) traitent des données pour votre compte. Un contrat doit encadrer cette relation. Vérifiez aussi où les données sont hébergées, et comment un éventuel transfert hors de l’Union européenne est encadré.
5. Les droits des personnes
Toute personne peut demander l’accès à ses données, leur correction ou leur suppression. Vos outils doivent permettre de retrouver et d’effacer une personne partout où elle apparaît. Un tableur oublié dans un scénario est un piège fréquent.
Comment documenter une automatisation pour le RGPD ?
Le RGPD (article 30) impose de tenir un registre des traitements. Les organismes de moins de 250 personnes en sont dispensés seulement si leurs traitements sont occasionnels, sans risque et sans données sensibles : ce qui est rarement le cas dès que vous gérez des clients ou des salariés. Vous trouverez un modèle sur cnil.fr.
Pour chaque automatisation, notez au minimum :
- le but (par exemple « relancer un devis sans réponse ») ;
- les données utilisées et leur origine ;
- les outils par lesquels elles passent, et leurs éditeurs ;
- la durée de conservation ;
- la personne responsable dans l’entreprise.
Cette fiche d’une page sert aussi à votre équipe : elle explique ce que fait le scénario le jour où quelqu’un doit le modifier.
Qu’en est-il des décisions automatisées et de l’intelligence artificielle ?
Le RGPD encadre les décisions prises uniquement par un traitement automatisé lorsqu’elles ont des effets importants sur une personne, par exemple un refus de crédit ou un tri de candidatures. Dans ces cas, la personne peut demander l’intervention d’un humain.
C’est une raison supplémentaire de garder une validation humaine pour les actions sensibles, comme nous le faisons dans nos projets d’agents IA. Notre guide agent IA en entreprise décrit ce principe.
Quand vous envoyez des documents à un modèle d’IA, vérifiez le contrat du fournisseur : où les données sont traitées, si elles servent à entraîner le modèle, combien de temps elles sont conservées.
Quelle checklist suivre avant de mettre une automatisation en service ?
- Identifiez les données personnelles que le scénario lit, transforme ou envoie.
- Vérifiez la base légale de chaque usage.
- Retirez les données inutiles du scénario.
- Listez les outils et les éditeurs, et contrôlez le contrat et l’hébergement.
- Fixez la durée de conservation et prévoyez la suppression.
- Ajoutez le scénario au registre des traitements.
- Prévoyez comment répondre à une demande d’accès ou de suppression.
Pour choisir les tâches à automatiser en premier, lisez les 7 premières tâches à automatiser. Pour un emailing conforme, notre service de marketing digital data-driven paramètre le consentement et la désinscription.
Quels outils d’automatisation choisir pour limiter les risques RGPD ?
Aucun outil n’est conforme à lui seul : la conformité dépend de la façon dont vous l’utilisez. Quelques critères aident à choisir.
- Le lieu d’hébergement des données et des journaux d’exécution.
- Le contrat de sous-traitance proposé par l’éditeur.
- La durée de conservation des historiques : les journaux d’un scénario contiennent souvent les données traitées.
- La possibilité d’héberger l’outil chez vous, comme n8n, quand les données doivent rester sur vos serveurs.
Notre comparatif n8n, Make ou Zapier détaille l’hébergement de chaque outil. Dans nos projets d’automatisation de processus, ce choix est discuté dès le cadrage.
Que faire en cas de fuite de données personnelles ?
Une violation de données, c’est un accès non autorisé, une perte ou une divulgation de données personnelles. Elle peut venir d’un outil, d’un compte piraté ou d’une erreur d’envoi.
- Isolez la cause : changez les mots de passe, coupez le scénario concerné.
- Évaluez le risque pour les personnes.
- Notifiez la CNIL dans les 72 heures après en avoir pris connaissance, sauf si la violation est peu susceptible d’engendrer un risque pour les personnes.
- Informez les personnes si le risque est élevé.
- Notez l’incident dans un registre des violations.
Les démarches et les formulaires se trouvent sur cnil.fr.